 Jason Finance
Hackeo de Binance de 6,300 millones de dólares: qué pasó, cuándo se reanudan los retiros y qué pasa con los activos de los usuarios (en actualización)

En esta página
- 1.Cronología del hackeo de Binance (hora de Taipéi)
- 2.Qué se robó: unos 6,300 millones de dólares en 10 cadenas
- 3.Cómo ocurrió: lo que se sabe y lo que todavía no
- 4.Cuánto se congeló: cerca del 80% de las stablecoins, casi nada de BTC ni ETH
- 5.Cómo lo cubre Binance: 6,340 millones de dólares, sin descontar saldos de usuarios
- 6.Comparación con los 20 hackeos anteriores a exchanges
- 7.Qué significa para la calificación de Binance en Jason Finance
- 8.Qué pueden hacer ahora los usuarios
- 9.Antes de abrir una cuenta en un exchange
- 10.Registro de actualizaciones
- 11.Fuentes
- Preguntas frecuentes
El 29 de octubre de 2026 (hora de EE. UU.), en unos 20 minutos salieron de las billeteras calientes de Binance unos 6,300 millones de dólares, repartidos en 10 blockchains. Es el mayor robo en la historia de las criptomonedas por monto. Binance suspendió los retiros durante poco más de dos días (los depósitos siguieron funcionando), empezó a reabrirlos por etapas el 1 de noviembre y dijo que cubrirá toda la pérdida con fondos de la empresa.
Primero, lo esencial:
- Saldos de los usuarios: Binance dice que lo robado salió de las billeteras calientes de la empresa y que ya destinó más de 6,340 millones de dólares; al 4 de noviembre había repuesto alrededor del 98%, y no se descontará nada de los saldos de los usuarios. La instantánea de la prueba de reservas del 4 de noviembre abarca 44 monedas, todas en 100% o más (BTC 100.03%, ETH 100.02%, USDT 101.55%); su prueba completa de conocimiento cero todavía se está generando, y el 2% restante en monedas pequeñas se sigue comprando.
- Retiros: se empezaron a reabrir por etapas el 1 de noviembre, primero BTC a las 14:20 (hora de Taipéi). Son unas 56 horas desde la primera publicación de Binance sobre la suspensión, mucho más rápido que la mediana de 8 días de los 20 hackeos anteriores a exchanges. La segunda etapa empezó al mediodía del 3 de noviembre, con más tandas al mediodía del 5 y del 6 de noviembre; cuando revisé el estado de las redes de Binance a las 22:00 del 6 de noviembre, se podían retirar 361 combinaciones en 15 redes, alrededor del 25% del total. Las demás monedas todavía no se podían retirar.
- Recuperación: de los unos 3,400 millones de dólares en stablecoins robadas, alrededor del 78% ya lo congelaron los emisores; la mayor parte de los activos sin emisor, como BTC y ETH, sigue en manos del atacante.
- El mayor riesgo ahora son las estafas: en eventos así siempre aparecen enlaces falsos de «compensación», «reembolso» o «verificación de cuenta». La compensación de Binance no requiere que hagas nada.
Este artículo reúne información sobre el incidente; no constituye asesoría de inversión ni es una recomendación para dejar tus activos en Binance o sacarlos. El incidente sigue en curso. Las cifras provienen de información pública de Binance, medios importantes y empresas de análisis blockchain entre el 30 de octubre y el 1 de noviembre de 2026; los montos no coinciden del todo entre fuentes, así que más abajo los presento lado a lado. Última actualización: 10:00 del 4 de noviembre de 2026 (hora de Taipéi).
Cualquier cripto que dejes en un exchange asume el riesgo de ese exchange, así que evalúalo por tu cuenta; solo en una billetera fría que tú controlas el riesgo queda en tus manos.
Cronología del hackeo de Binance (hora de Taipéi)
Las horas siguientes provienen del análisis en cadena de TRM Labs, convertidas a hora de Taipéi (UTC+8); las acciones oficiales se basan en Binance y en reportes de medios.

| Hora de Taipéi | Qué pasó | Fuente |
|---|---|---|
| 10/28 durante el día | La billetera operativa del atacante recibe tres pequeños retiros de Tornado Cash y empieza la preparación | TRM Labs |
| 10/29 del día a la noche | El código del ataque se prueba primero en dos billeteras y luego se ensaya una vez con una tercera | Ídem |
| 10/30 04:05 a 04:09 | Salen 233 millones de XRP de cinco billeteras XRP de Binance | Ídem |
| 10/30 después de las 04:10 | Se vacían las billeteras en Solana y Optimism | Ídem |
| 10/30 04:20 | Salen 18,270 BTC de la billetera caliente de bitcoin; al mismo tiempo se envían 50 autorizaciones EIP-7702 firmadas de antemano | Ídem |
| 10/30 antes de las 04:22 | Salen 612.7 millones de USDT y 46.4 millones de TRX de la billetera caliente de Tron | Ídem |
| Unos 3 min 24 s después de las autorizaciones | La billetera caliente de Ethereum queda vacía por completo: 167,464 ETH y 63 tokens, entre ellos 1,615 millones de USDT | Ídem |
| 10/30 05:01 | Tether congela 971.1 millones de USDT en la principal billetera receptora | Ídem |
| 10/30 05:04 | Circle congela 823 millones de USDC | Ídem |
| 10/30 06:33 | Binance publica en X: está haciendo revisiones de seguridad y los retiros se reanudarán solo cuando el problema de seguridad esté totalmente resuelto | Publicación de Binance en X |
| 10/30 07:05 | Segunda ola: salen fondos de billeteras de Binance en Avalanche y Polygon | Ídem |
| 10/30 07:35 | Binance reporta 2,540 millones de dólares congelados y verificados | Ídem |
| 10/30 08:08 | El Consejo de Seguridad de Arbitrum transfiere de forma forzosa los activos de la billetera del atacante | Ídem |
| 10/30 | Binance suspende los retiros y mantiene los depósitos; anuncia 6,340 millones de dólares para cubrir la pérdida | Publicación de Binance en X, The Block |
| 10/30 | El codirector ejecutivo Richard Teng: se encontraron más puntos de intrusión; el objetivo es reanudar los retiros el domingo | CoinDesk |
| 10/31 (hora de EE. UU.) | Comunicado del FBI: el responsable es TraderTraitor, de Corea del Norte; pide a las empresas bloquear las direcciones que el atacante usa para lavar los fondos | FBI |
| 10/31 22:24 | Anuncio de Binance: alrededor del 90% repuesto; la instantánea de la prueba de reservas del 10/31 00:00 (UTC) muestra 10 monedas, entre ellas BTC, ETH y USDT, respaldadas al 100%; la prueba completa de conocimiento cero se espera para el 11/3 (UTC) | Anuncio de Binance #3 |
| 11/1 12:08 | Anuncio de Binance: la primera etapa de retiros empieza entre las 14:00 y las 17:00, con 15 redes; alrededor del 95% ya repuesto | Anuncio de Binance #4 |
| 11/1 14:20 | Primera red reabierta: BTC | Publicación de Binance en X |
| 11/1 17:38 | Reabiertas las principales monedas en BTC, ETH, BSC, XRP y Base | Publicación de Binance en X |
| 11/1 19:30 | Salidas netas de unos 2,500 millones de dólares desde la reanudación de los retiros (datos de DefiLlama) | Bloomberg |
| 11/1 22:00 | Revisé el estado de las redes de retiro de Binance: las 15 redes de la primera etapa estaban abiertas, 32 combinaciones de moneda y red en total; USDT en Polygon figura en la primera etapa pero aún no estaba abierto; las demás monedas no se podían retirar | Estado de las redes de Binance |
| 11/2 20:45 | Anuncio de Binance: la prueba completa de conocimiento cero de la instantánea del 10/31 ya está lista, y los usuarios pueden verificar por su cuenta las 10 monedas; lo repuesto sigue en alrededor del 95%, y el 5% restante son monedas pequeñas con menos liquidez; el 11/4 se tomará otra instantánea con más monedas | Anuncio de Binance #5 |
| 11/3 12:00 | Segunda etapa de retiros: más de un centenar de monedas en BSC, ETH, Solana, XRP, Sui, Arbitrum, Optimism, Tron y Base se habilitan por tandas | Anuncio de Binance #6 |
| 11/4 10:00 | Revisé el estado de las redes de retiro de Binance: 236 combinaciones de moneda y red en 14 redes permitían retiros, alrededor del 16% de las 1,448 combinaciones en total | Estado de las redes de Binance |
| 11/4 23:23 | Anuncio de Binance: alrededor del 98% repuesto; el 2% restante son monedas con menos liquidez y tardará más; nueva instantánea de la prueba de reservas a las 00:00 (UTC) del 11/4 con 44 monedas (antes 10), cuya prueba completa de conocimiento cero tarda unas 50 a 60 horas | Anuncio de Binance #7 |
| 11/5 12:00 | Se reabre otra tanda: unas 70 combinaciones de moneda y red en ETH, BSC, Base, Tron, Polygon y Sui, de forma gradual | Anuncio de Binance #8 |
| 11/6 12:00 | Se reabre otra tanda: unas 60 combinaciones en BSC, Base, ETH, Optimism, Polygon, Arbitrum, Avalanche C-Chain, Tron y Sui | Anuncio de Binance #9 |
| 11/6 22:00 | Revisé el estado de las redes de retiro de Binance: 361 combinaciones en 15 redes permitían retiros, alrededor del 25% de las 1,448 combinaciones en total | Estado de las redes de Binance |
La cronología muestra tres cosas. Primero, no fue improvisado: el atacante preparó fondos un día antes, probó antes de actuar, y las salidas en todas las cadenas se concentraron en media hora. TRM Labs considera que esto indica que se vulneró el sistema de firma de las billeteras calientes de Binance, no una sola billetera. Segundo, los emisores reaccionaron rápido: Tether congeló casi 1,000 millones de USDT menos de una hora después de la primera salida. Tercero, los retiros se reabrieron «primero lo más demandado»: Binance dice que ordenó la primera etapa según la demanda de retiros de los usuarios en la última semana, así que BTC, ETH, USDT y USDC fueron primero. Si tienes monedas más pequeñas, quizá tengas que esperar más de lo que sugieren los titulares.
Qué se robó: unos 6,300 millones de dólares en 10 cadenas
Los totales según cada fuente: Binance estima unos 6,300 millones de dólares; TRM Labs calcula unos 6,360 millones con los precios del momento de las transferencias; Chainalysis estima unos 6,400 millones. Según el desglose de TRM Labs:
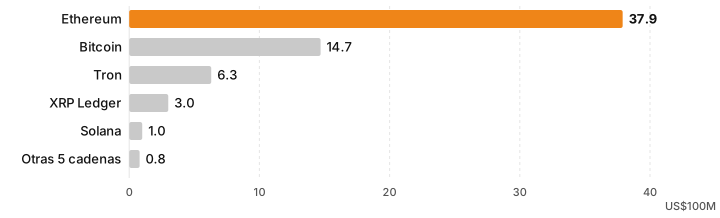
| Cadena | Principales activos sustraídos | Equivalente en dólares |
|---|---|---|
| Ethereum | 200,630 ETH, más 185 tokens, entre ellos 1,875 millones de USDT, 823 millones de USDC y 88.5 millones de RLUSD | 3,790 millones |
| Bitcoin | 18,270 BTC | 1,470 millones |
| Tron | 612.7 millones de USDT, 46.4 millones de TRX | 628 millones |
| XRP Ledger | 233 millones de XRP | 296 millones |
| Solana | 970,500 SOL | 96 millones |
| Arbitrum, Optimism, Base | Incluye 74.6 millones de ARB | 39 millones |
| Avalanche | Sin desglose | 28 millones |
| Polygon | Sin desglose | 10 millones |
Si se suman las stablecoins: USDT (1,875 millones en Ethereum + 612.7 millones en Tron), 823 millones de USDC y 88.5 millones de RLUSD dan unos 3,400 millones de dólares, más de la mitad del total robado. Esa proporción determina cuánto se pudo congelar, como se ve en la siguiente sección.
Cómo ocurrió: lo que se sabe y lo que todavía no
Binance aún no ha publicado la causa raíz completa. Lo que se ha dicho públicamente hasta ahora:
- Punto de partida: Richard Teng dijo al principio que la investigación apuntaba a la laptop comprometida de un ingeniero de DevOps; por ahí el atacante entró al contenedor de servicio que se usa para enviar solicitudes de retiro y envió retiros no autorizados (The Block).
- Más de un punto de intrusión: Teng dijo después que encontraron más puntos de intrusión y que todo el proceso fue más complejo que el uso indebido de los permisos de un solo empleado; el atacante usó un mecanismo de autodestrucción para borrar sus rastros (CoinDesk).
- Billetera caliente de Ethereum: el atacante aprovechó la delegación de cuentas de EIP-7702 para tomar el control de la billetera caliente sin pasar por el proceso de aprobación normal de Binance (misma fuente).
- Claves privadas: Binance dice que no encontró evidencia de que se filtraran las claves privadas de las billeteras.
EIP-7702 es una función que Ethereum añadió en la actualización Pectra de mayo de 2025 (Fundación Ethereum). Permite que una dirección de billetera común firme una autorización y así ejecute el código de un contrato. Se pensó para que las billeteras puedan agrupar transacciones y que otro pague las comisiones, pero basta con que un atacante consiga una firma de autorización para que la billetera ejecute el código que él escribió. Esta vez el atacante tenía 50 autorizaciones listas de antemano, lo que significa que las firmas se obtuvieron antes del robo. El problema está en quién puede hacer que la billetera caliente firme, no en que se haya roto la criptografía.
Lo que todavía no se sabe: cómo consiguió el atacante esas firmas de autorización, dónde están los otros puntos de intrusión y cómo se vaciaron las billeteras de bitcoin y de Tron. Binance dice que está revisando sus sistemas en la nube, los dispositivos de sus empleados, la gestión de claves privadas y el proceso de firma de transacciones.
Quién lo hizo: Chainalysis y TRM Labs apuntan al grupo de hackers norcoreano TraderTraitor, el mismo que el FBI señaló como responsable del robo a Bybit en 2025. La prueba más sólida de Chainalysis es que los fondos robados se mezclaron en la cadena con los del robo a Bitget de septiembre de 2026. Binance no ha identificado al atacante.
Cuánto se congeló: cerca del 80% de las stablecoins, casi nada de BTC ni ETH
Los totales congelados que publicó cada parte no coinciden porque son de momentos distintos: Binance reportó 2,540 millones de dólares verificados a las 07:35 del 10/30, hora de Taipéi; TRM Labs cuenta unos 2,700 millones; Chainalysis, unos 2,800 millones, y Binance después habló de unos 3,000 millones de dólares (CoinDesk). Según el desglose de TRM Labs:
| Quién congeló | Activos congelados |
|---|---|
| Tether | Unos 1,770 millones de USDT |
| Circle | Unos 825 millones de USDC |
| Ripple | 40.5 millones de RLUSD |
| World Liberty Financial | 27.8 millones de USD1 |
| Consejo de Seguridad de Arbitrum | 8,426 ETH y 74.6 millones de ARB (unos 30 millones de dólares) |
Hice la cuenta con las cifras de TRM Labs: de unos 3,400 millones de dólares en stablecoins robadas, los emisores congelaron unos 2,660 millones, alrededor del 78%. La mayoría de las stablecoins que no se congelaron se cambiaron antes del congelamiento: TRM Labs registró que el atacante usó UniswapX para cambiar unos 325 millones de USDT por ETH a un precio más de 10% por encima del mercado, y que depositó USDT en Aave y JustLend para pedir ETH prestado.
En cambio, BTC, ETH, XRP y SOL no tienen un emisor que pueda apretar el botón de congelar. Salvo la pequeña parte en Arbitrum, la mayoría de los 18,270 BTC y los más de 200,000 ETH robados sigue en manos del atacante (unos 2,400 millones de dólares según TRM Labs). Esta es también una diferencia de fondo entre USDT o USDC y bitcoin: una stablecoin de emisión centralizada puede ser congelada por su emisor. Esta vez eso favoreció a la víctima, pero el mismo mecanismo también se puede usar contra usuarios comunes.
Cómo lo cubre Binance: 6,340 millones de dólares, sin descontar saldos de usuarios
Lo que dice Binance (publicación de Binance en X, CoinDesk, The Block):
- Destinó más de 6,340 millones de dólares de fondos y reservas de la empresa para cubrir la pérdida; de eso, unos 5,000 millones son activos del mismo tipo que los robados, que ya tenía. Los unos 1,300 millones restantes los está recomprando en el mercado abierto y fuera de bolsa (OTC); Binance advierte que las monedas con menos liquidez pueden tardar más.
- Los unos 3,000 millones de dólares congelados no forman parte de esos 6,340 millones; se tratarán aparte cuando se recuperen.
- El dinero sale de tres lugares: parte del fondo de protección al usuario SAFU, parte del fondo de seguro de futuros y la tesorería corporativa de Binance. Binance se comprometió a reponer el SAFU hasta unos 1,000 millones de dólares (Anuncio de Binance #3).
- Avance: alrededor del 80% repuesto el 30 de octubre, del 90% el 31 de octubre, del 95% el 1 de noviembre y del 98% el 4 de noviembre. El 2% restante son monedas con menos liquidez, que Binance sigue comprando en el mercado y fuera de bolsa (OTC) y que, según dice, tardarán más (Anuncio de Binance #4, #7).
- Prueba de reservas: Binance tomó una nueva instantánea a las 00:00 (UTC) del 31 de octubre, que abarca BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC. La prueba completa de conocimiento cero se completó el 2 de noviembre, así que los usuarios que tienen estas 10 monedas pueden comprobar que su saldo está incluido (Anuncio de Binance #5). El 4 de noviembre a las 00:00 (UTC) tomó otra, que abarca 44 monedas; Binance dice que su prueba completa de conocimiento cero tarda unas 50 a 60 horas, y después los usuarios que tengan cualquiera de las 44 monedas podrán verificar su saldo (Anuncio de Binance #7).
Lo que hay que tener en cuenta: Richard Teng dice que lo atacado fueron las billeteras calientes propias de Binance, no los fondos de los clientes; pero CoinDesk revisó los datos de reservas de Binance y encontró que las billeteras comprometidas figuraban antes en la lista de activos que respaldan los saldos de los usuarios. Las dos cosas pueden ser ciertas a la vez: las billeteras calientes de un exchange contienen, de por sí, monedas que depositaron los usuarios. La verdadera pregunta es si ya se repuso el dinero.
Las nuevas pruebas de reservas responden la mayor parte. En la página de prueba de reservas de Binance, los ratios de las dos instantáneas posteriores al hackeo son:
| Moneda | 2026-10-01 | 2026-10-31 (después del hackeo) | 2026-11-04 |
|---|---|---|---|
| BTC | 100.35% | 100.04% | 100.03% |
| ETH | 100% | 100.00% | 100.02% |
| USDT | 103.88% | 100.00% | 101.55% |
La instantánea del 4 de noviembre abarca 44 monedas, y todas están en 100% o más; la más baja es DOGE, con exactamente 100.00%. Eso significa que en el momento de la instantánea había suficientes monedas para cubrir el saldo de todos los usuarios en las 44, y que los BTC, ETH y USDT robados ya se repusieron en las billeteras. USDT subió de exactamente 100% el 31 de octubre a 101.55%, pero BTC y ETH solo superan el 100% por 0.02% a 0.03%, un margen más delgado que antes del hackeo (en la misma fecha, el de BTC de OKX era de alrededor de 109%). Binance dice que el 2% que falta son monedas con menos liquidez, y las monedas pequeñas fuera de las 44 no entran en esta instantánea; cuando revisé el 6 de noviembre, la prueba completa de conocimiento cero todavía no se había anunciado como completada. Los ratios también están en nuestro seguimiento de la prueba de reservas.
Comparación con los 20 hackeos anteriores a exchanges
En la «cronología de incidentes en exchanges centralizados» reuní 20 hackeos a exchanges desde 2014: en 17, los usuarios recuperaron todo al final, y la mediana para reanudar los retiros de los activos principales fue de 8 días. Así se compara este caso con los más parecidos:
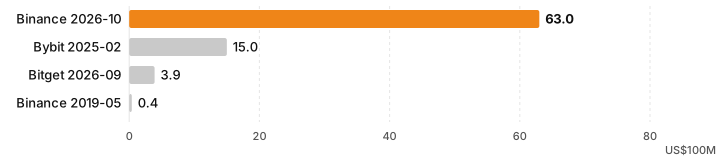
| Incidente | Monto robado | ¿Se suspendieron los retiros? | Quién lo cubrió | Tiempo para reanudar los retiros |
|---|---|---|---|---|
| Binance 2026-10 | Unos 6,300 millones de dólares | Sí; los depósitos siguieron funcionando | 6,340 millones de dólares de fondos de la empresa, incluido SAFU; alrededor del 98% repuesto al 11/4; las 44 monedas de la instantánea del 11/4 con reservas de 100% o más | BTC en unos 2.3 días (11/1, 15 redes en la primera etapa); después, tandas sucesivas, alrededor del 25% de las combinaciones de moneda y red habilitadas al 11/6 |
| Bitget 2026-09 | Unos 388 millones de dólares | Sí | La empresa y su fondo de protección | BTC 4 días, todas las monedas 8 días |
| Bybit 2025-02 | Unos 1,400 a 1,500 millones de dólares | No | Repuso el ETH con préstamos, depósitos y compras OTC | 0 días; faltante de ETH cubierto en unos 3 días |
| Binance 2019-05 | 7,000 BTC (unos 40 millones de dólares en ese momento) | Sí, alrededor de una semana | Fondo SAFU | Unos 8 días |
De esta tabla salen tres puntos:
- La escala no tiene precedentes, pero la respuesta no es nueva: el monto robado es unas 4 veces el de Bybit, y la respuesta es la misma que la de Bybit y Bitget: «la empresa cubre primero y los saldos de los usuarios no se tocan». Los hackeos anteriores con compensación total tenían algo en común: el exchange tenía dinero propio para cubrir la pérdida (ver el análisis en la cronología de incidentes). Binance dice que ya tenía 5,000 millones de dólares en activos del mismo tipo, así que la clave esta vez es si podrá recomprar esos 1,300 millones y qué tan rápido. Al 4 de noviembre, Binance dijo que había repuesto alrededor del 98%; lo que falta son monedas pequeñas con menos liquidez.
- Cuánto tiempo siguen suspendidos los retiros: Bybit no suspendió los retiros y los usuarios pudieron sacar sus fondos libremente, lo que equivalió a someterse de inmediato a la prueba del mercado; Binance prefirió suspenderlos primero, reconstruir sus sistemas y después reabrir. Las dos opciones tienen sus razones: Binance sigue buscando puntos de intrusión, y abrir los retiros antes de estar seguro de que el sistema es seguro podría llevar a otro robo.
- El mismo grupo: los tres casos, Bybit, Bitget y Binance, se atribuyeron a Corea del Norte, con métodos parecidos (fondos preparados con anticipación, firmas obtenidas de antemano y todo transferido de una sola vez). Eso indica que no se trata de que un exchange en particular sea especialmente débil, sino de que el mismo grupo está atacando una y otra vez los procesos de firma de las billeteras calientes de los grandes exchanges.
Qué significa para la calificación de Binance en Jason Finance
Según nuestra metodología de calificación, un incidente del tipo «hackeo con compensación total pero con retiros suspendidos» resta puntos: más que un «hackeo sin suspensión» y menos que un «hackeo sin compensación». Ya incluí este incidente en el historial de Binance como «compensación total, retiros suspendidos», y la puntuación de las «opiniones sobre Binance» se actualizará en consecuencia. La prueba de reservas del 4 de noviembre abarca 44 monedas, todas en 100% o más, y se ha repuesto alrededor del 98%, así que por ahora se mantiene como «compensación total». Binance sigue comprando el 2% restante en monedas pequeñas; si una instantánea posterior muestra alguna moneda por debajo del 100%, o si la compensación no se cumple, la recalcularé con la penalización de «sin compensación».
Qué pueden hacer ahora los usuarios
Esta sección reúne información; no te pide tomar ninguna acción en particular:
- No hagas clic en ningún enlace de «compensación», «reembolso» o «verificación de cuenta»: después de un incidente grande siempre aparecen SMS, correos, cuentas de Telegram y sitios web que se hacen pasar por Binance. Según Binance, la compensación se hace directamente a nivel de la empresa, y los usuarios no tienen que llenar formularios ni conectar billeteras. Binance tampoco te pedirá tu frase semilla ni tus códigos 2FA, ni controlar tu computadora a distancia. Las tácticas más comunes están en «Guiones de estafa con criptomonedas».
- Revisa tu configuración de seguridad: esta vez no se hackearon cuentas de usuarios, pero es buen momento para confirmar que tengas activadas las passkeys o la 2FA, la lista blanca de retiros y el código antiphishing; consulta «Configuración de seguridad de la cuenta en exchanges».
- Exporta tu historial de transacciones: guarda tu propia copia de los registros durante el incidente; te servirá después para conciliar cuentas o declarar impuestos. Consulta «Cómo exportar tu historial de transacciones cripto».
- Retiros: se están reabriendo por etapas desde el 1 de noviembre, y Binance advierte que al principio puede haber retrasos; si un retiro falla, vuelve a intentarlo un poco después. Antes de sacar fondos, revisa la página de estado de las redes o la página de retiro de Binance para confirmar que tu moneda y tu red ya están habilitadas, y prueba primero con un monto pequeño. Si tus monedas se quedan atascadas en proceso, consulta «Retiro de criptomonedas atascado».
- Revisa la próxima prueba de reservas: después de iniciar sesión en Binance, puedes usar el árbol de Merkle para comprobar si tu cuenta está incluida en el nuevo informe; los pasos están en «Cómo revisar la prueba de reservas».
Antes de abrir una cuenta en un exchange
Si decides abrir una cuenta en un exchange, estos son los dos mejor ubicados hoy en el ranking Trust Score de CoinGecko, con su descuento oficial en comisiones y una captura del registro.
Cualquier cripto que dejes en un exchange asume el riesgo de ese exchange, así que evalúalo por tu cuenta; solo en una billetera fría que tú controlas el riesgo queda en tus manos.
Registro de actualizaciones
- 6 de noviembre de 2026: la instantánea de la prueba de reservas del 4 de noviembre abarca 44 monedas, todas en 100% o más (BTC 100.03%, ETH 100.02%, USDT 101.55%), y su prueba completa de conocimiento cero todavía se está generando; alrededor del 98% repuesto; dos tandas más de retiros el 5 y el 6 de noviembre, con alrededor del 25% de las combinaciones de moneda y red habilitadas el 6 de noviembre.
- 4 de noviembre de 2026: la prueba de conocimiento cero de la instantánea del 31 de octubre se completó el 2 de noviembre: BTC 100.04%, ETH 100%, USDT 100%; segunda etapa de retiros el 3 de noviembre, con alrededor del 16% de las combinaciones de moneda y red habilitadas el 4 de noviembre; el 5% restante en monedas pequeñas se sigue reponiendo.
- 1 de noviembre de 2026: los retiros se reabren por etapas desde el 1 de noviembre (15 redes, entre ellas BTC; las demás monedas siguen pendientes); alrededor del 95% repuesto; se agregó la instantánea de la prueba de reservas del 31 de octubre, con la prueba completa prevista para el 3 de noviembre (UTC); el FBI atribuyó el hackeo a Corea del Norte.
- 31 de octubre de 2026: primera versión. Los retiros aún no se reanudan; la prueba de reservas aún no se publica.
Fuentes
- TRM Labs: North Korea steals USD 6.36 billion from Binance (cifras en cadena al 2026-10-30 00:30 UTC)
- Chainalysis: Binance exploit latest findings (2026-10-30)
- CoinDesk: Binance arranges $6.34 billion to cover losses, Binance uncovers wider breach (2026-10-30)
- The Block: Binance says it has $6.34 billion ready (2026-10-30)
- Publicación oficial de Binance en X
- Anuncios de Binance: Recovery Update #3 (2026-10-31), Recovery Update #4 (2026-11-01), Recovery Update #5 (2026-11-02), Recovery Update #6 (2026-11-03), Recovery Update #7 (2026-11-04), Recovery Update #8 (2026-11-05), Recovery Update #9 (2026-11-06)
- Página de prueba de reservas de Binance (instantánea del 2026-10-31, consultada el 2026-11-04)
- FBI: North Korea Responsible for $6 Billion+ Binance Attack (2026-10-31)
- CoinDesk: Binance opens crypto withdrawals in phases (2026-11-01)
- Bloomberg (reproducido por Insurance Journal): Binance Restarts Withdrawals as Questions Linger on Record Hack (2026-11-01)
- Estado de las redes de Binance (consultado a las 22:00 hora de Taipéi del 2026-11-01 y a las 10:00 del 2026-11-04)
Preguntas frecuentes
Hackearon Binance, ¿mis activos en Binance siguen ahí?
Binance dice que lo robado salió de las billeteras calientes de la propia empresa y que cubrirá todas las pérdidas con fondos de la empresa. Ya destinó más de 6,340 millones de dólares, y el 4 de noviembre dijo que había repuesto alrededor del 98%; el 2% que falta son monedas pequeñas con menos liquidez. La instantánea de la prueba de reservas de Binance del 4 de noviembre abarca 44 monedas, todas en 100% o más (BTC 100.03%, ETH 100.02%, USDT 101.55%). Binance dijo que la prueba completa de conocimiento cero de esta instantánea tarda de 50 a 60 horas, y cuando revisé el 6 de noviembre todavía no se había anunciado como completada. El margen sigue siendo más delgado que el 1 de octubre, y el 2% restante aún no se ha repuesto.
¿Cuándo reanudará Binance los retiros?
Ya se están reanudando por etapas. Binance reabrió primero BTC a las 14:20 (hora de Taipéi) del 1 de noviembre, y la primera etapa incluye 15 redes; la segunda etapa empezó al mediodía del 3 de noviembre y habilitó más de un centenar de monedas en BSC, ETH, Solana, XRP, Sui, Arbitrum, Optimism, Tron y Base, y el 5 y el 6 de noviembre se habilitaron dos tandas más. Cuando revisé el estado de las redes de Binance a las 22:00 (hora de Taipéi) del 6 de noviembre, 361 combinaciones de moneda y red en 15 redes permitían retiros, alrededor del 25% de las 1,448 combinaciones en total. Las demás tendrán que esperar a las siguientes etapas.
¿Cuánto se robó y por qué se dice que es el mayor de la historia?
Binance lo estima en unos 6,300 millones de dólares; TRM Labs, con los precios del momento de las transferencias, calcula unos 6,360 millones, repartidos en 10 cadenas, incluidos unos 200,000 ETH, 18,270 BTC y unos 3,400 millones de dólares en stablecoins. El récord anterior fue el robo de unos 1,500 millones de dólares a Bybit en febrero de 2025; esta vez es unas 4 veces más.
¿Se puede recuperar el dinero robado?
La mayor parte de las stablecoins ya está congelada: según el análisis de TRM Labs, emisores como Tether, Circle y Ripple congelaron unos 2,660 millones de dólares, alrededor del 78% de las stablecoins robadas. Pero BTC, ETH, XRP y SOL no tienen un emisor que pueda congelarlos, así que son difíciles de recuperar, salvo que lleguen a un exchange o a alguna de las pocas cadenas con un mecanismo de congelamiento.
¿Quién lo hizo?
El 31 de octubre (hora de EE. UU.), el FBI publicó un comunicado que atribuye el ataque al grupo de hackers norcoreano TraderTraitor, el mismo que robó a Bybit en 2025; Chainalysis y TRM Labs llegaron a la misma conclusión. Binance no ha identificado al atacante.
¿Debo sacar ahora mis activos de Binance?
Depende de tu situación, y este artículo no hace recomendaciones. Lo que sí puedes hacer primero: revisar la configuración de seguridad de tu cuenta, exportar tu historial de transacciones y no hacer clic en ningún enlace que diga ofrecer «compensación» o «reembolso». Si quieres sacar fondos cuando se reanuden los retiros, prueba primero con un monto pequeño y confirma que la red que vas a usar ya está habilitada.
Comentarios
Inicia sesión con Google para comentar. Tu comentario no mostrará tu foto ni tu nombre de Google; aparece con un apodo generado al azar para proteger tu privacidad.
Al iniciar sesión aceptas la política de privacidad de este sitio.