 Jason Finance
Robo de Ledger: usuarios vinculados al distribuidor CryptoBilis pierden cerca de 90 millones de dólares, hechos conocidos y las verificaciones que debes hacer al activar una billetera fría
Robo de Ledger: Ledger investiga robos a clientes del distribuidor CryptoBilis; pérdidas estimadas en más de 86 millones de dólares. Qué se sabe y qué revisar.
En esta página
- 1.Hechos conocidos hasta ahora
- 1.1Recomendaciones oficiales de Ledger
- 2.Qué afirmaciones no están confirmadas
- 2.1Cómo verificar noticias cripto
- 3.Por qué lo sigo de cerca: hace pocos días compré un Ledger nuevo
- 4.Después de comprar una billetera fría: cómo confirmar que es nueva y no fue manipulada
- 4.1Al comprar
- 4.2Al activarla: revisa punto por punto
- 4.3En el uso diario
- 5.Si le compraste a CryptoBilis
- Preguntas frecuentes
La noche del 9 de octubre de 2026, Ledger dijo oficialmente que está investigando el robo de activos a un grupo de usuarios del sudeste asiático, todos los cuales habían comprado sus dispositivos al distribuidor CryptoBilis. Analistas que siguen la cadena estiman pérdidas de más de 86 millones de dólares, y Tether ya congeló parte de los USDT en direcciones relacionadas. Hace pocos días compré una billetera fría nueva a Ledger, así que seguí el tema de cerca, y noté que muchas noticias breves en chino contaban solo la mitad.
Primero, la conclusión: lo que se sabe hasta ahora es que “los dispositivos comprados a un distribuidor específico tuvieron problemas”; la causa sigue en investigación y no hay pruebas de que todos los Ledger sean inseguros. Si compraste a CryptoBilis en los últimos 90 días, sigue las recomendaciones de Ledger. Si no, cuando compres una billetera fría hazlo directamente en el sitio oficial o con un distribuidor autorizado y, al activarla, confirma que la frase semilla la generó el propio dispositivo, que pasó el Genuine Check y que la primera dirección no tiene ninguna transacción.
Este artículo reúne la información pública disponible hasta la noche del 9 de octubre de 2026 (hora de Taiwán, UTC+8). El incidente sigue en investigación y las cifras y la causa pueden cambiar; actualizaré el artículo a medida que avance la investigación. Este artículo no constituye asesoría de inversión ni de seguridad informática.
Hechos conocidos hasta ahora
| Hora (hora de Taiwán, UTC+8) | Fuente | Contenido |
|---|---|---|
| 9 de octubre, 21:32 | Soporte oficial de Ledger (X) | Investiga pérdidas de activos de usuarios del sudeste asiático que compraron productos al distribuidor CryptoBilis; pidió a CryptoBilis suspender la venta y el envío de todos los dispositivos Ledger |
| 9 de octubre | Analista de cadena Specter (X) | Rastreó direcciones sospechosas en Bitcoin, Ethereum y Tron; estima que se robaron cientos de billeteras, con pérdidas de más de 86 millones de dólares |
| 9 de octubre, 23:19 | MistTrack (X) | Tether congeló grandes cantidades de USDT en parte de las direcciones relacionadas; las pérdidas se acercan a 90 millones de dólares |
| 9 de octubre | Lookonchain (según Odaily) | Un usuario que compró su dispositivo hace tres semanas depositó 7 millones de USDT y le robaron todo; podría ser la mayor pérdida individual de este incidente |
El reportaje de CoinDesk aclara que ni el monto de las pérdidas ni la relación entre estos robos se han verificado de forma independiente; el comunicado de Ledger tampoco confirma el monto ni la causa (CoinDesk).
Recomendaciones oficiales de Ledger
En su comunicado, Ledger da dos recomendaciones dirigidas a quienes compraron a CryptoBilis en los últimos 90 días:
- Si todavía no lo activaste, no empieces la configuración.
- Si ya lo activaste, considera pasar tus activos a otro Ledger nuevo con una frase semilla recién generada.
Para cualquier duda, comunícate solo con el soporte oficial de Ledger.
Qué afirmaciones no están confirmadas
Las noticias breves en chino que leí contaban cada una solo una parte, y algunas añadían especulaciones:
- “Hackearon a Ledger”: el comunicado de Ledger solo dice que investiga las pérdidas de usuarios que compraron a un distribuidor específico; no dice que hayan hackeado a Ledger.
- “Un generador de números aleatorios débil permitió adivinar las frases semilla”: es una especulación; Ledger no ha confirmado ninguna causa técnica.
- “Ataque a la cadena de suministro”: Changpeng Zhao (CZ) dijo que, según la información disponible, parece un ataque a la cadena de suministro de un solo distribuidor, y que unos pocos usuarios podrían haber comprado dispositivos falsificados o manipulados (reportaje de The Cryptonomist). Es la versión más citada hasta ahora, pero tampoco es una conclusión de la investigación.
Por eso, lo más preciso es decir: los dispositivos comprados a cierto distribuidor parecen tener un problema y la causa está en investigación. Si ves afirmaciones como “todos los Ledger son inseguros” o “ya se confirmó tal vulnerabilidad”, revisa primero qué dijo la cuenta oficial de Ledger.
Cómo verificar noticias cripto
Esto es lo que hice yo esta vez:
- Busca la cuenta oficial de los involucrados: en este caso, @Ledger_Support. Lo que dice y lo que no dice la cuenta oficial importa más que el titular de una noticia breve.
- Busca la fuente original de las cifras: los “90 millones de dólares” vienen del rastreo de analistas de cadena, no son una cifra publicada por Ledger.
- Fíjate en las palabras “no confirmado”: los medios confiables indican qué falta confirmar; las noticias breves suelen omitirlo.
- Las estafas que vienen después: tras un incidente grande suelen aparecer falsos soportes, falsas compensaciones y sitios de falsas “revisiones de seguridad” que te piden la frase semilla. El verdadero Ledger nunca te pedirá que escribas tu frase semilla en una computadora, un celular o un sitio web (explicación de Ledger).
Por qué lo sigo de cerca: hace pocos días compré un Ledger nuevo
Hace pocos días le compré a Ledger una billetera fría nueva y estoy esperando que llegue, así que sigo este tema de cerca. Mientras seguía la noticia, comprobé que en el mundo cripto de verdad hay que verificar más: muchas de las notas en chino tradicional y chino simplificado que vi contaban solo la mitad de la historia.
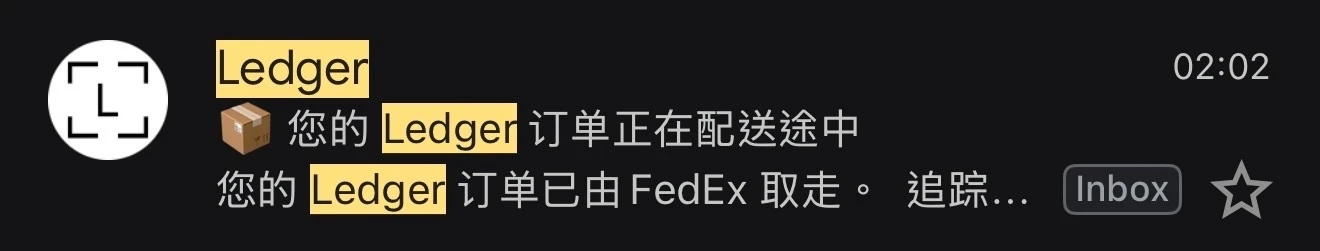 El aviso de envío de Ledger que recibí, captura de octubre de 2026 (interfaz en chino)
En este caso el problema estuvo en el canal de distribución. La propia Ledger explica que su Genuine Check puede confirmar que el chip seguro del dispositivo es auténtico, pero no puede detectar casos en que el chip seguro está intacto y se agregó algo a otra parte del hardware, ni verificar por qué manos pasó el dispositivo durante el envío (explicación de Ledger). Por eso, a quién le compras es en sí parte de la seguridad.
Después de comprar una billetera fría: cómo confirmar que es nueva y no fue manipulada
La seguridad de una billetera fría depende de una sola cosa: que solo tú conozcas la frase semilla. La frase semilla son 24 palabras en inglés que permiten restaurar todas tus claves privadas; quien la tenga puede mover tus activos. La técnica típica de un ataque a la cadena de suministro es generar una frase semilla y guardar una copia antes de que el dispositivo llegue a tus manos, y luego mover los activos cuando deposites (Ledger lo llama pre-seeded, frase semilla precargada).
Al comprar
- Compra en el sitio oficial de Ledger, o elige de la lista de distribuidores autorizados que publica Ledger. Comprar directo en el sitio oficial elimina un intermediario.
- No compres dispositivos de segunda mano, de subastas ni de origen dudoso, por barato que sea el precio.
- Si el empaque parece abierto o alterado, no lo uses y comunícate directamente con el soporte de Ledger.
Al activarla: revisa punto por punto
- La tarjeta para la frase semilla debe estar en blanco: las tarjetas de Ledger siempre vienen en blanco, y el dispositivo nunca trae una frase semilla ni un PIN preconfigurados. Si la tarjeta ya tiene palabras impresas o escritas, no la uses y comunícate directamente con el soporte de Ledger (explicación de Ledger).
- Elige “configurar como dispositivo nuevo” para que el propio dispositivo genere las 24 palabras en su pantalla. No elijas “restaurar con frase semilla” para escribir palabras que te dio otra persona.
- Completa el Genuine Check: descarga Ledger Wallet solo desde el sitio oficial de Ledger o las tiendas oficiales de apps. Durante la configuración, la app envía una verificación al dispositivo para confirmar que el chip seguro es auténtico (explicación de Ledger). Si no pasa, no lo uses.
- Confirma que la primera dirección de recepción es nueva: genera una dirección de recepción en Ledger Wallet, toma como referencia la que muestra la pantalla del dispositivo y búscala en el explorador de bloques de la red correspondiente (por ejemplo, Etherscan para Ethereum, Tronscan para Tron, mempool.space para Bitcoin). Una dirección nueva no debería tener ninguna transacción. Si tiene transacciones o saldo, esa frase semilla ya se usó antes: no deposites ningún activo.
- Usa Recovery Check para confirmar que la copiaste bien: el Recovery Check de Ledger permite confirmar que las 24 palabras que anotaste son correctas sin revelar la frase semilla.
- Prueba primero con montos pequeños: deposita una cantidad pequeña, intenta retirar otra cantidad pequeña y, cuando confirmes que enviar y recibir funciona bien, guarda los montos grandes.
El punto 4 tiene una limitación: si el atacante preparó una frase semilla que nunca se usó, la dirección tampoco tendrá transacciones. Por eso esta revisión solo detecta “frases semilla usadas” y no basta por sí sola para demostrar que el dispositivo está bien; hay que hacerla junto con los puntos 1 a 3.
En el uso diario
- Escribe la frase semilla solo en papel o en una placa de metal: no le tomes fotos, no la guardes en la nube y no se la envíes a nadie.
- Cualquier sitio web, app o soporte que te pida escribir la frase semilla es una estafa.
- Reparte los activos grandes: no pongas todos tus activos bajo una misma frase semilla. En este incidente, un usuario depositó 7 millones de USDT tres semanas después de comprar el dispositivo y le robaron todo.
Si le compraste a CryptoBilis
Sigue las recomendaciones de Ledger:
- Si todavía no lo activaste: no lo actives y comunícate primero con el soporte oficial de Ledger.
- Si ya lo activaste: considera pasar tus activos a otro Ledger nuevo, comprado en el sitio oficial o a un distribuidor autorizado, con una frase semilla recién generada.
- Si ya te movieron los activos: guarda los registros de las transacciones y comunícate con el soporte oficial de Ledger. Security Alliance también indicó que quienes vieron sus activos enviados a las direcciones relacionadas pueden contactarla mediante el bot de Telegram de SEAL 911 (reportaje de The Cryptonomist).
- Cuidado con los falsos ayudantes: quien dice que puede recuperar tus activos y te pide pagar por adelantado o darle tu frase semilla casi siempre es un estafador.
Para la diferencia entre una billetera fría y un exchange, y cuándo conviene retirar tus activos del exchange a tu propia billetera, consulta la sección “Qué hacer si ves señales de alerta” de “¿Cómo revisar la prueba de reservas?”. Hay más artículos en la página del tema cripto.
Preguntas frecuentes
¿El robo de Ledger significa que hackearon las billeteras frías de Ledger?
Al 9 de octubre de 2026, no está confirmado. El comunicado de Ledger solo dice que investiga las pérdidas de activos de usuarios que compraron sus dispositivos al distribuidor CryptoBilis, en el sudeste asiático, sin explicar la causa. Lo que más se comenta ahora es un problema en la cadena de suministro, es decir, que los dispositivos fueron manipulados antes de llegar a los usuarios, pero tampoco es una conclusión de la investigación.
Mi Ledger no lo compré a CryptoBilis. ¿Tengo que hacer algo?
Las recomendaciones de Ledger son solo para quienes compraron a CryptoBilis en los últimos 90 días. Si no compraste ahí, puedes hacer las revisiones habituales: que la frase semilla la haya generado el propio dispositivo, que haya pasado el Genuine Check y que la primera dirección de recepción no tenga transacciones.
¿Qué hago si compré mi Ledger a CryptoBilis?
Ledger recomienda: si todavía no lo activaste, no lo actives; si ya lo activaste, considera pasar tus activos a otro Ledger nuevo con una frase semilla recién generada. Si tienes dudas, comunícate solo con el soporte oficial de Ledger.
¿Cómo confirmo que la dirección de mi nueva billetera fría es nueva?
Confirma la primera dirección de recepción en la pantalla del dispositivo y búscala en el explorador de bloques de la red correspondiente. Una dirección nueva no debería tener ninguna transacción. Si tiene transacciones o saldo, esa frase semilla ya se usó antes y no debes depositar nada. Esta revisión solo detecta frases semilla usadas; no demuestra que el dispositivo esté bien, así que hay que combinarla con las demás revisiones.
¿Dónde es más seguro comprar una billetera fría?
Ledger recomienda comprar en su sitio oficial o a distribuidores autorizados, y completar el Genuine Check al activarla. En este incidente el problema estuvo en el canal de distribución; comprar directo en el sitio oficial elimina un intermediario. No compres dispositivos de segunda mano ni de origen dudoso.
Jason
Account Manager en Google Large Customer Sales y admitido al MBA de Columbia. Comparte las herramientas financieras y la experiencia que usa en la práctica.
Comentarios
Inicia sesión con Google para comentar. Tu comentario no mostrará tu foto ni tu nombre de Google; aparece con un apodo generado al azar para proteger tu privacidad.
Al iniciar sesión aceptas la política de privacidad de este sitio.